Para muchos, una generosidad que los deja cómodos, y para algunos otros es una caña para pescar información. La carnada: un hotspot.
Un hotspot es un punto de acceso inalámbrico que es de libre acceso, sin contraseña de por medio, y que, obviamente, no muchos internautas dejan pasarlo de largo sin conectarse para revisar su mensajería, charlar con sus amigos o hasta hacer alguna operación de home banking.
Y esto ha ido en aumento más y más, porque la tecnología nos lo pide. Muchas aplicaciones funcionan con internet de por medio, y demasiados dispositivos tales como tablets, celulares o nuestro portatil, se comportan como nuestra conexión al exterior.

Pero ¡Ojo! Esto no es completamente seguro. Hoy en día, los hackers se aprovechan de esta acción social y colocan el anzuelo de un hotspot propio, ofreciendo internet o también burlándose de la inseguridad de estas redes, ya que -lamentablemente- los negocios y aquellos que la ofrecen gratis, raramente se preocupan de la seguridad de éstas.
Y esto no termina aquí. Los ataques son fáciles de hacer y cualquier atacante con pocos conocimientos logra transparentarse. Además la inseguridad aumenta cuando nuestro dispositivo guarda la red como conexión confiable y cada vez que pasemos por ella, vuelve a acceder.
Una de las técnicas más usadas es colocar un dispositivo pequeño como un celular o una tablet como AP, en lugares de mucha densidad y desde allí o con una computadora capturar todos los datos que pasan, creando el famoso MITM -Man In the Middle-. Además de poder capturar las contraseñas y usuarios que utilizan las pobres víctimas, también logran capturar lo que envían así como correos o archivos.
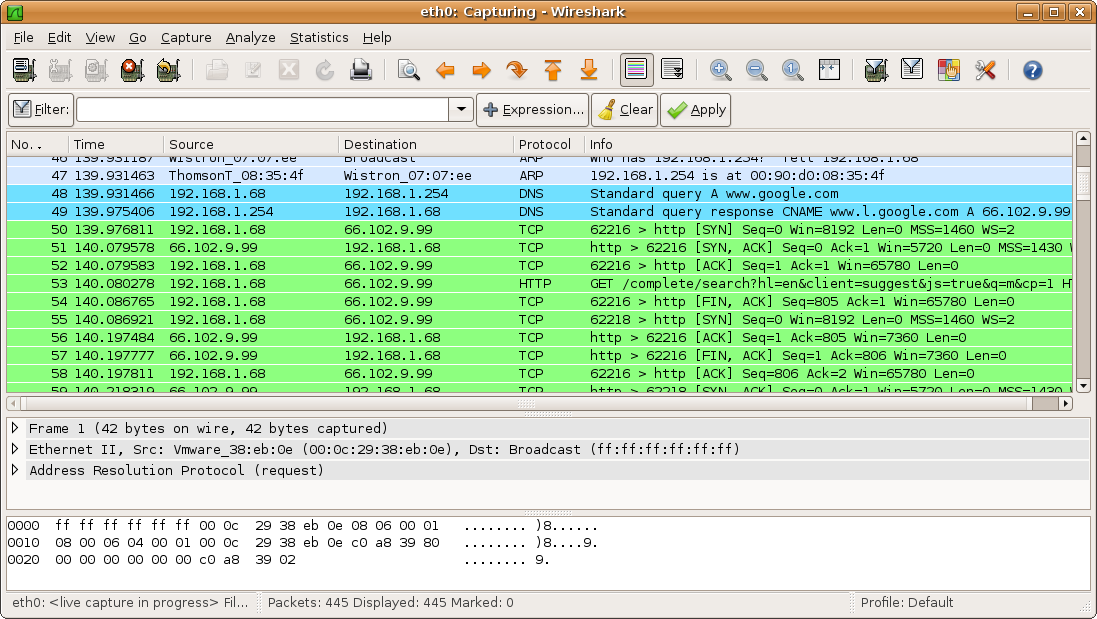
Pero tengan cuidado internautas, su información está en riesgo. Y sobre todo porque a la masa no le importa y siempre creen no ser la víctima. Siempre el afectado es el otro. No pongan fichas en la innocencia, y sobre todo sean precavidos. Siempre es mejor esperar a llegar a una red segura y realmente conocida que arriesgarse a perder los datos ante un desconocido que no nos desea privacidad ni seguridad.
Un hotspot es un punto de acceso inalámbrico que es de libre acceso, sin contraseña de por medio, y que, obviamente, no muchos internautas dejan pasarlo de largo sin conectarse para revisar su mensajería, charlar con sus amigos o hasta hacer alguna operación de home banking.
Y esto ha ido en aumento más y más, porque la tecnología nos lo pide. Muchas aplicaciones funcionan con internet de por medio, y demasiados dispositivos tales como tablets, celulares o nuestro portatil, se comportan como nuestra conexión al exterior.
Pero ¡Ojo! Esto no es completamente seguro. Hoy en día, los hackers se aprovechan de esta acción social y colocan el anzuelo de un hotspot propio, ofreciendo internet o también burlándose de la inseguridad de estas redes, ya que -lamentablemente- los negocios y aquellos que la ofrecen gratis, raramente se preocupan de la seguridad de éstas.
Y esto no termina aquí. Los ataques son fáciles de hacer y cualquier atacante con pocos conocimientos logra transparentarse. Además la inseguridad aumenta cuando nuestro dispositivo guarda la red como conexión confiable y cada vez que pasemos por ella, vuelve a acceder.
Una de las técnicas más usadas es colocar un dispositivo pequeño como un celular o una tablet como AP, en lugares de mucha densidad y desde allí o con una computadora capturar todos los datos que pasan, creando el famoso MITM -Man In the Middle-. Además de poder capturar las contraseñas y usuarios que utilizan las pobres víctimas, también logran capturar lo que envían así como correos o archivos.
Pero tengan cuidado internautas, su información está en riesgo. Y sobre todo porque a la masa no le importa y siempre creen no ser la víctima. Siempre el afectado es el otro. No pongan fichas en la innocencia, y sobre todo sean precavidos. Siempre es mejor esperar a llegar a una red segura y realmente conocida que arriesgarse a perder los datos ante un desconocido que no nos desea privacidad ni seguridad.


